Fallo de seguridad en WebGL afecta a Firefox


 2
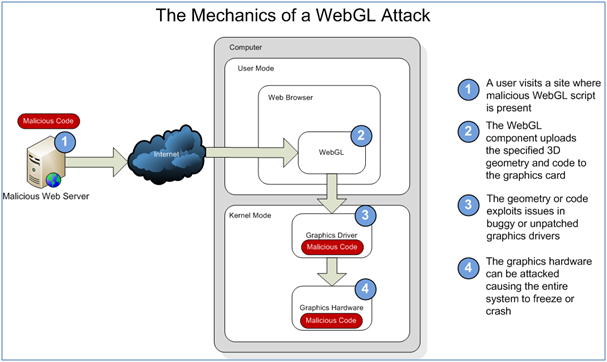
Investigadores de la firma de seguridad Context Information Security han descubierto una vulnerabilidad en WebGL que podría permitir a los atacantes ejecutar código malicioso de forma remota y tomar el control de los equipos mientras estemos navegando por Internet.
WebGL fue incluido en Firefox a partir de su versión 4, la cual hace ya dos meses que lanzaron al mercado. Esta vulnerabilidad también afecta a Chromiun/Chrome al estar WebGl presente en este navegador.
WebGL está diseñado para mostrar gráficos 3D en aplicaciones web, juegos y mapas online permitiendo al navegador tener un mayor acceso al hardware de gráficos del equipo.
“WebGL no está realmente listo para el uso masivo“, asegura el experto en seguridad James Forshaw, por ello recomiendan tanto a los usuarios como a los responsables TI de las empresas desactivar esta opción de sus navegadores hasta que se lleve a cabo una investigación más profunda y delimiten el alcance de la vulnerabilidad.


 ¿Cuál es el navegador favorito de los cubanos?
 Cómo se hace? Añadir excepción de seguridad para Firefoxmanía
 Let’s Encrypt para conexiones internas


 Navidad prueba
 Dota
 Assasin Creed 2


2 Comentarios
Escribir ComentarioSería bueno tener más detalles: ¿Cómo desactivar WebGL en FF 4?, por ejemplo.
En el about:config busca la entrada webgl.disabled y si esta true ponla false, sino no tienes que preocuparte, estas a salvo.