Ciberseguridad en redes WIFI_ETECSA: ¿Qué pasa con mis horas de Internet?


 5
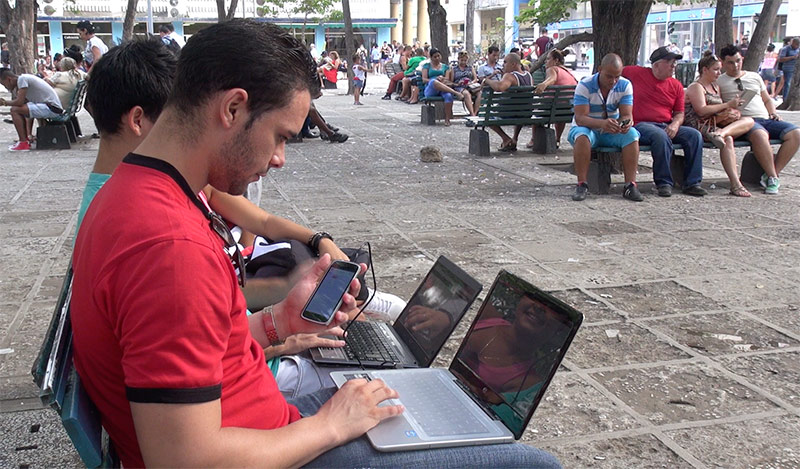
Zona WIFI en Cuba /Foto CubaTV
Una de las vías de acceso a Internet más utilizada en Cuba son las redes WIFI. A través de la integradora Plataforma Nauta de la Empresa de Telecomunicaciones de Cuba, los usuarios cuentan con puntos de acceso WIFI_ETECSA diseminados por todo el país. Este servicio de acceso público a Internet para personas naturales tiene una tarifa actual de 1 cuc por cada hora de conexión. Hoy, la prensa nacional se hace eco de numerosos usuarios que han reportado faltas considerables de saldo en sus cuentas de acceso, así como otros casos relacionados con suplantación de identidad en varios puntos de acceso. Cabe entonces plantearnos la siguiente interrogante: ¿Qué pasa en las zonas WIFI?
Ciberseguridad y delitos informáticos en redes WIFI.
Internet ha sido escenario para la aparición de delitos, que han ido en aumento con el paso del tiempo. En Cuba, desde espacios públicos como los parques, muchos utilizan las bondades de la red de redes para comunicarse con sus familiares y amigos. Esta realidad es aprovechada por otros que pretenden tomar ventaja, utilizando el tiempo de conexión ajeno.
¿Qué tipos de delitos informáticos ocurren hoy en la zonas WIFI?
Los delitos informáticos casi siempre conllevan algún Mecanismo de penetración o ataque, clasificados en diferentes tipos de acuerdo a su modo y finalidad. De manera general, las redes WIFI son muy vulnerables a estos fenómenos. Por eso, a nivel internacional, no son una vía de acceso explotada para los servicios de pago.
Destacan entre los principales Mecanismos de penetración y ataque, lamentablemente presentes en algunos puntos de acceso de la red ETECSA, los de Fuerza Bruta e Ingenería Social.
Los ataques de Fuerza Bruta, en su mayoría no responden a grandes algoritmos computacionales, sino a la capacidad que tienen ciertos algoritmos pequeños de repetir determinados procesos con el objetivo de lograr una finalidad con un gran número de pruebas sobre una misma base, o desestabilizar el acceso a determinado recurso o servicio.
Ataque de Denegación de Servicio (DoS):
Básicamente, el atacante se encarga de realizar numerosas peticiones al punto de acceso WIFI del servicio desde uno o más dispositivos, para afectar su estabilidad y calidad. Una persona pudiera notar tanto una demora inexplicable para establecer la conexión de su dispositivo con el punto de acceso (AP) como una lentitud desmedida en la navegación.
El usuario poco podría hacer para evitar esta modalidad de ataque. No obstante, se recomienda acercarse físicamente a los Puntos de Acceso Inalámbricos que, para el caso de ETECSA, son las cajas blancas instaladas en postes y paredes del espacio público donde usted se encuentre.
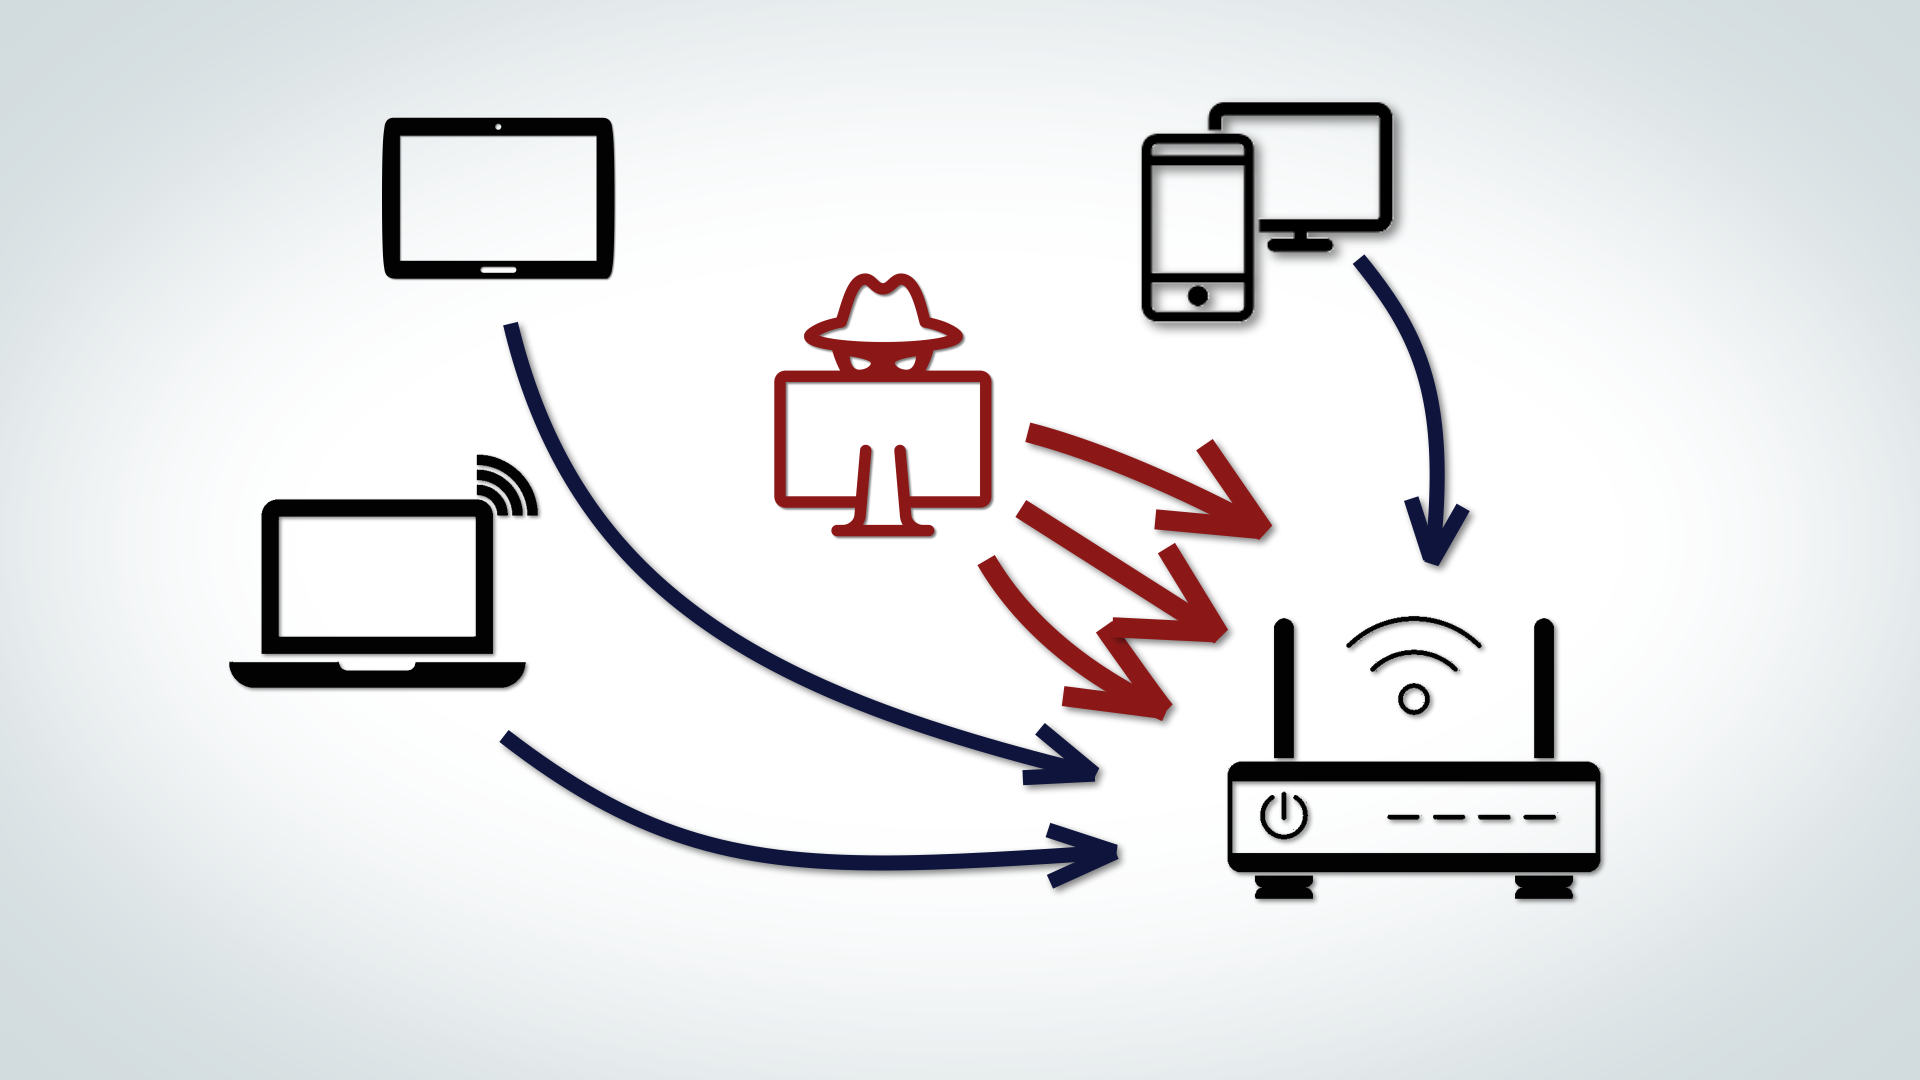
Representación de Ataque DoS en red WIFI /Ilustración Firefoxmanía.
Por su parte, el Mecanismo de penetración basado en Ingeniería Social tiene su origen en la práctica de manipular usuarios legítimos de un sistema para así lograr suplantar su identidad.
Phising:
Con determinada analogía al verbo «pescar» en idioma inglés, este mecanismo se centra en capturar las credenciales de una persona – dígase nombre de usuario y contraseña- para suplantar su identidad ante la plataforma Nauta a fin de disfrutar de manera no autorizada de su Internet prepagado.
Generalmente esta práctica se realiza mediante una Web de autenticación falsa que, viéndose muy similar a la real, hace creer al usuario que utiliza el servicio sin problema alguno.
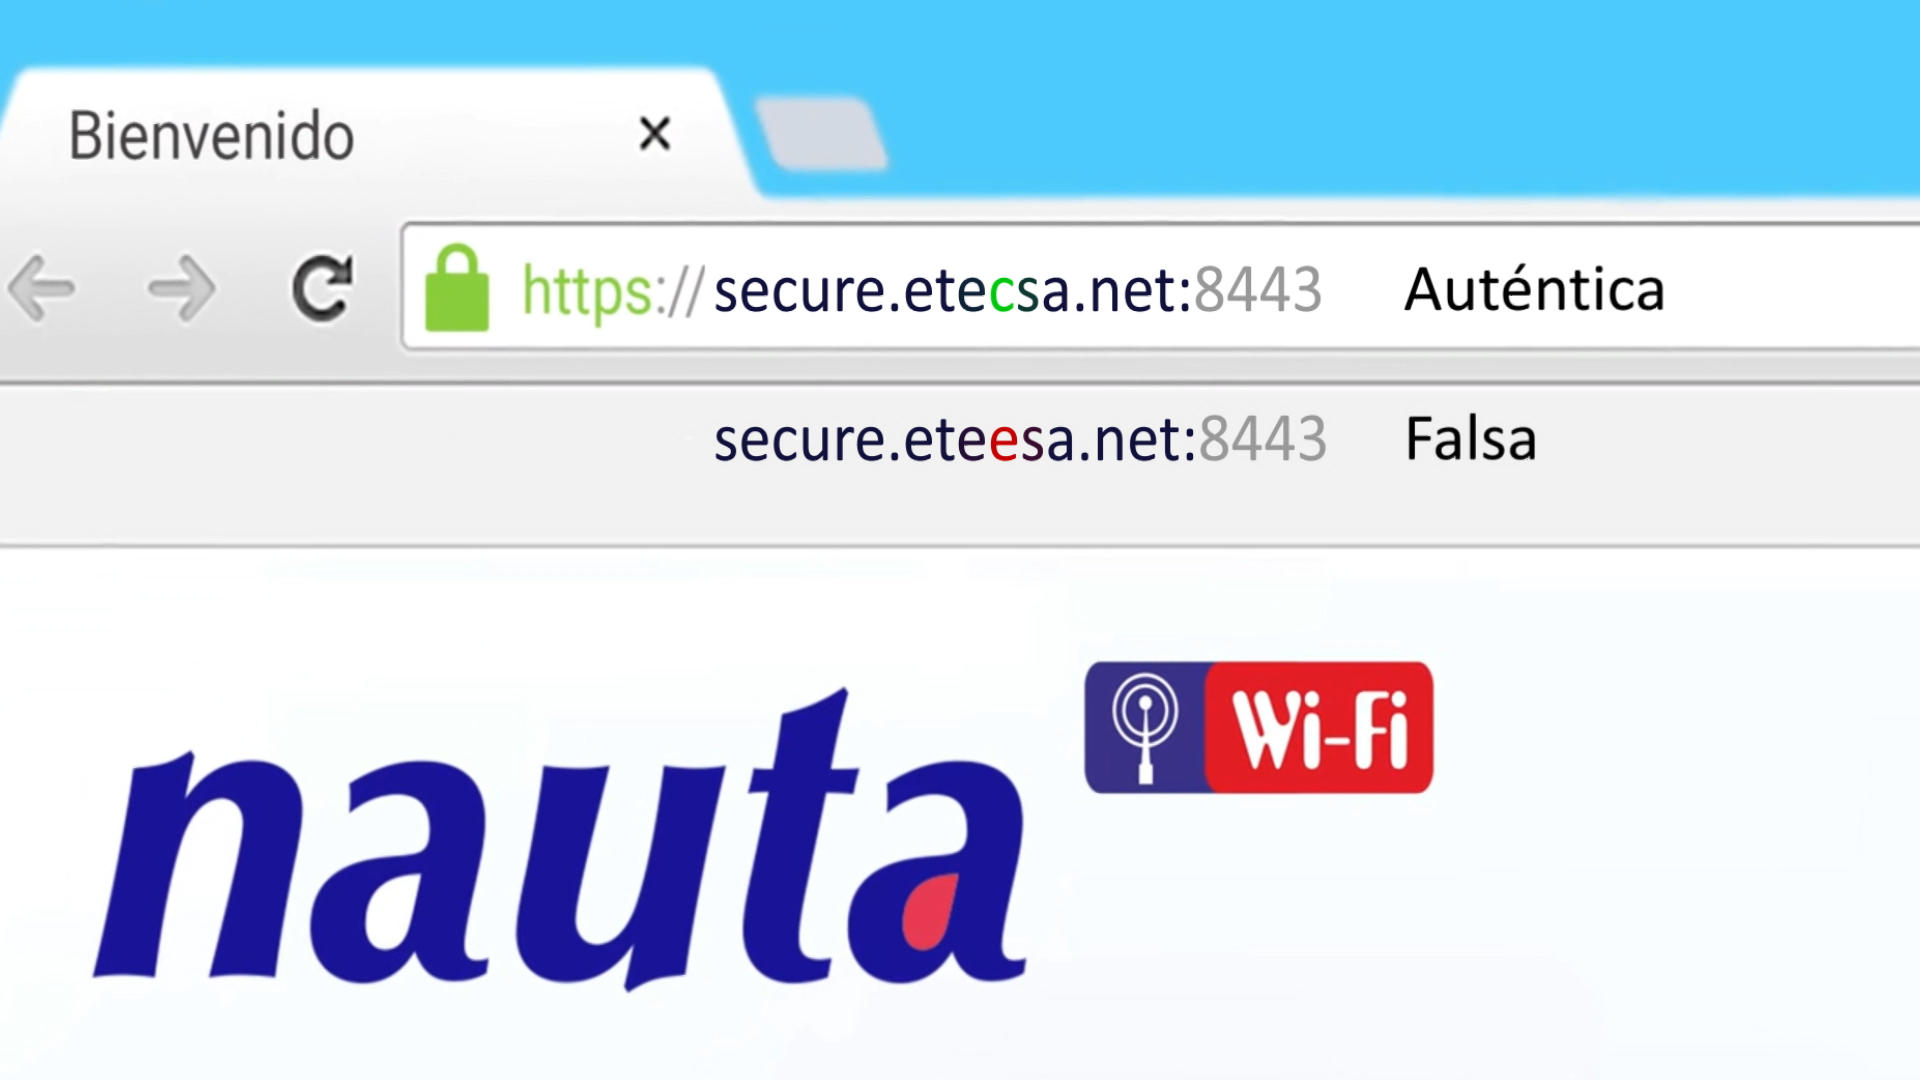
Demostración de URL Auténtica y posible Falsa para la Autenticación de WIFI_ETECSA /Ilustración #ObservatorioCientífico NTV Estelar.
La manera más segura de evitar esta modalidad de ataque es comprobar el acceso a los servicios que requieren autenticación. Para el caso de Nauta, Portal de Usuario y Página de Autenticación, se realiza a través de la dirección URL corrrecta: https://www.portal.nauta.cu y https://secure.etecsa.net:8443 respectivamente, resaltando que cualquier cambio (por mínimo que sea), puede resultar fatal.
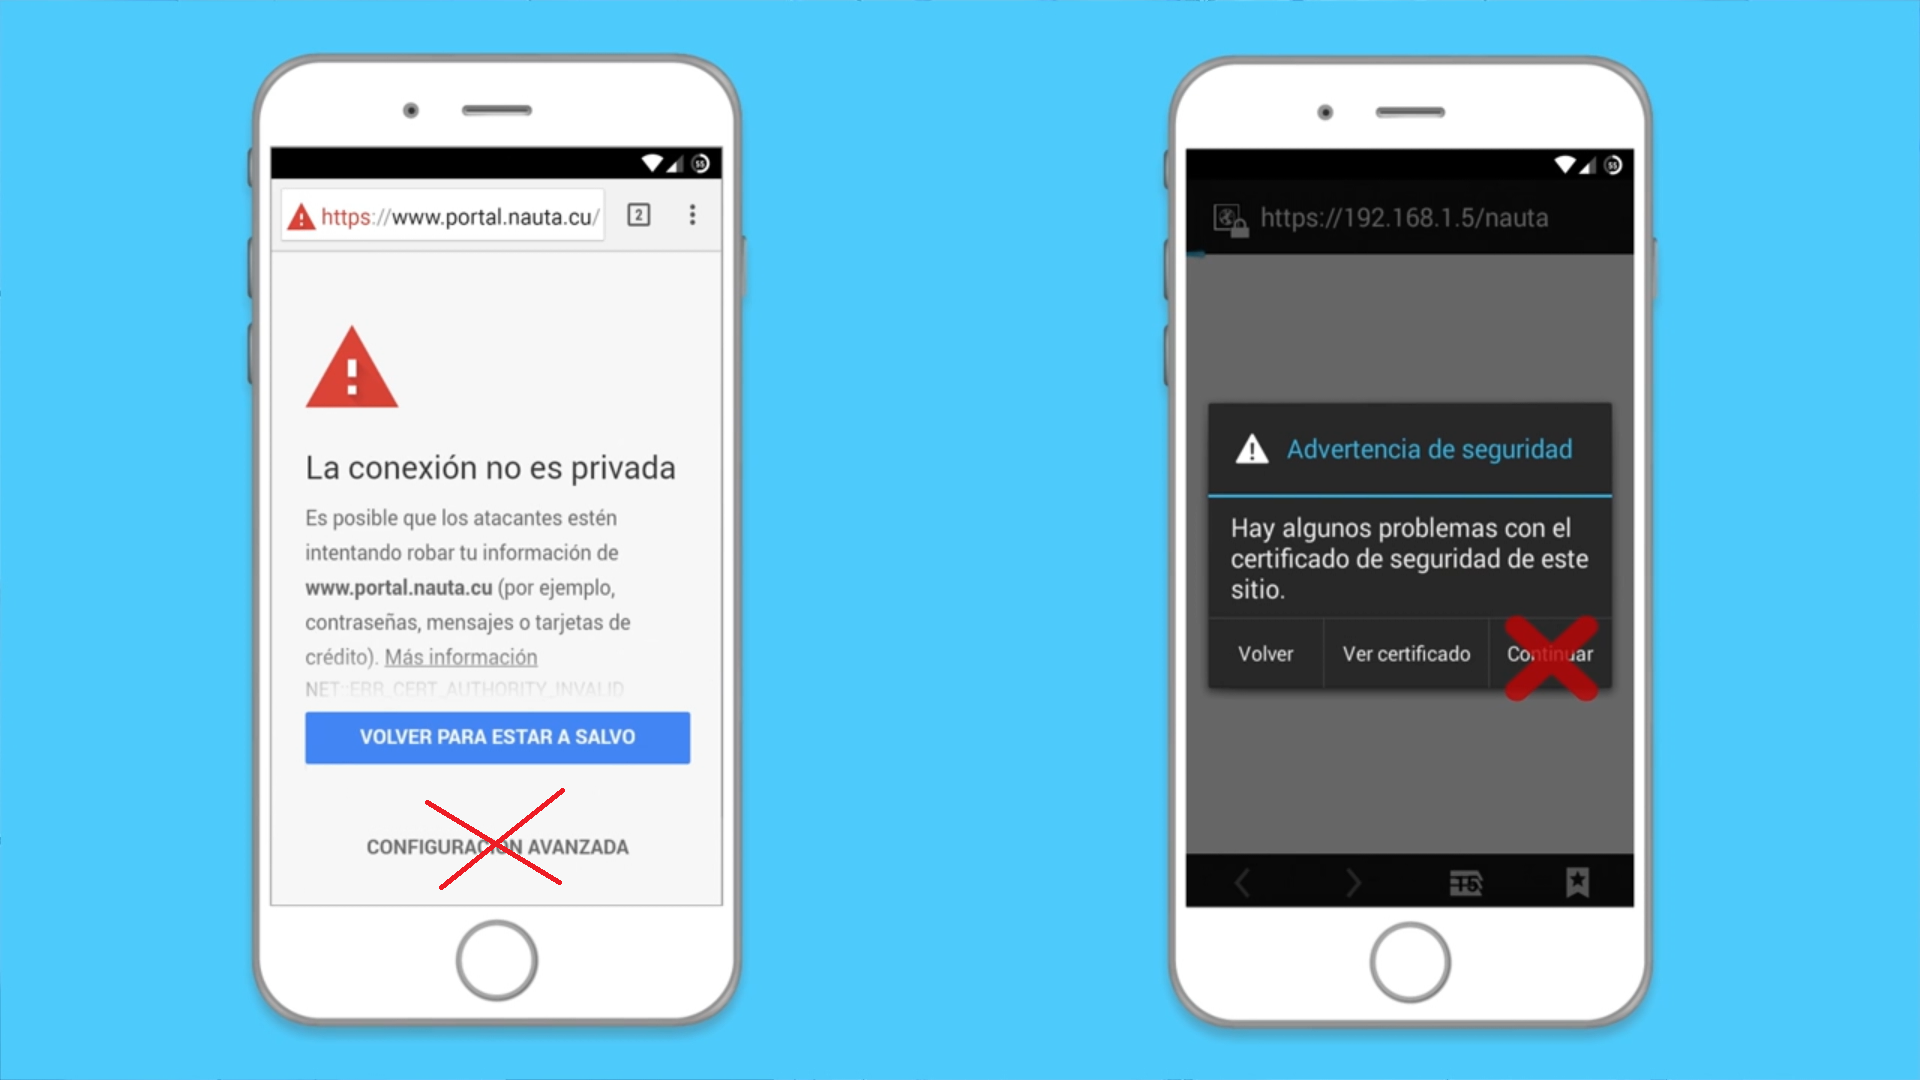
Ejemplo de webs falsas con Problemas en el Certificado de Seguridad /Ilustración Firefoxmanía
Bajo ningún concepto usted debe introducir sus credenciales al mostrarse algún problema con el certificado de seguridad del sitio al que esté tratando de acceder. Estas advertencias suelen mostrase en color rojo, bastante llamativo para el usuario. Es importante aclarar que ya todos los servicios que requieren autenticación en la Plataforma Nauta, poseen un certificado de seguridad homologado internacionalmente, por lo que no debe ser considerado como algo normal que el navegador web emita una advertencia de seguridad de este tipo.
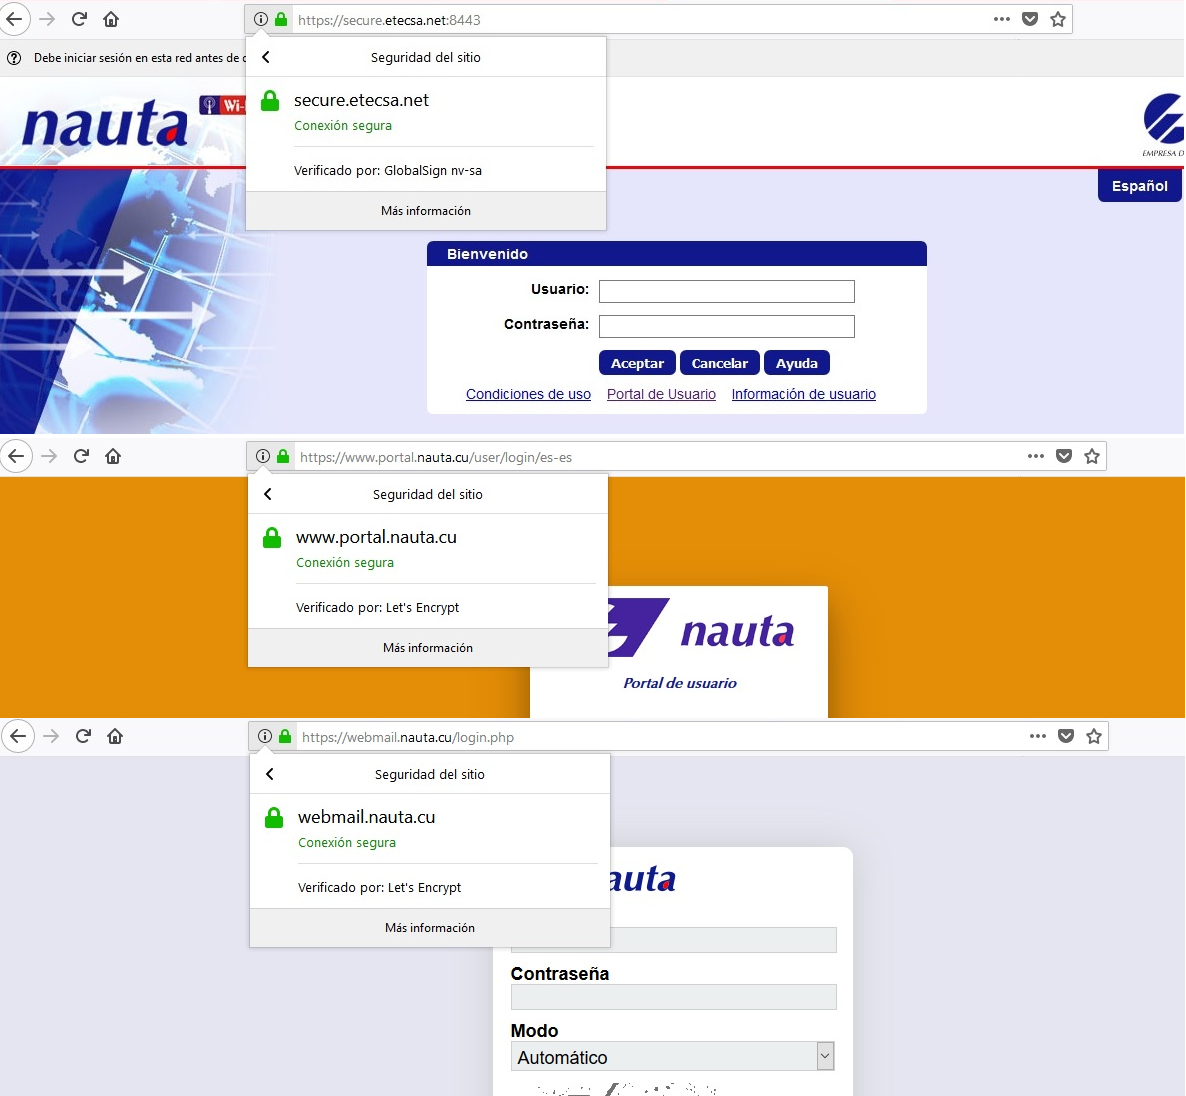
Portal de Usuario, Webmail Nauta, Portal de Autenticación poseen ya certificados de seguridad homologados internacionalmente.
Ataque de Intermediario:
Los Ataques de Intermediario, también conocidos como de Hombre en el Medio (Man in the Middle), son los más difíciles de detectar en la experiencia de navegación por una WIFI pública. Su esencia se basa en que el atacante logre interponerse entre el usuario y el verdadero proveedor del servicio, sin mostrarse ninguna alerta ni anomalía durante el proceso.
Muchas de las veces en las que una persona manifiesta que se agotaron sus horas de Internet sin haberlas consumido, la explicación del fenómeno es un Ataque de Intermediario.
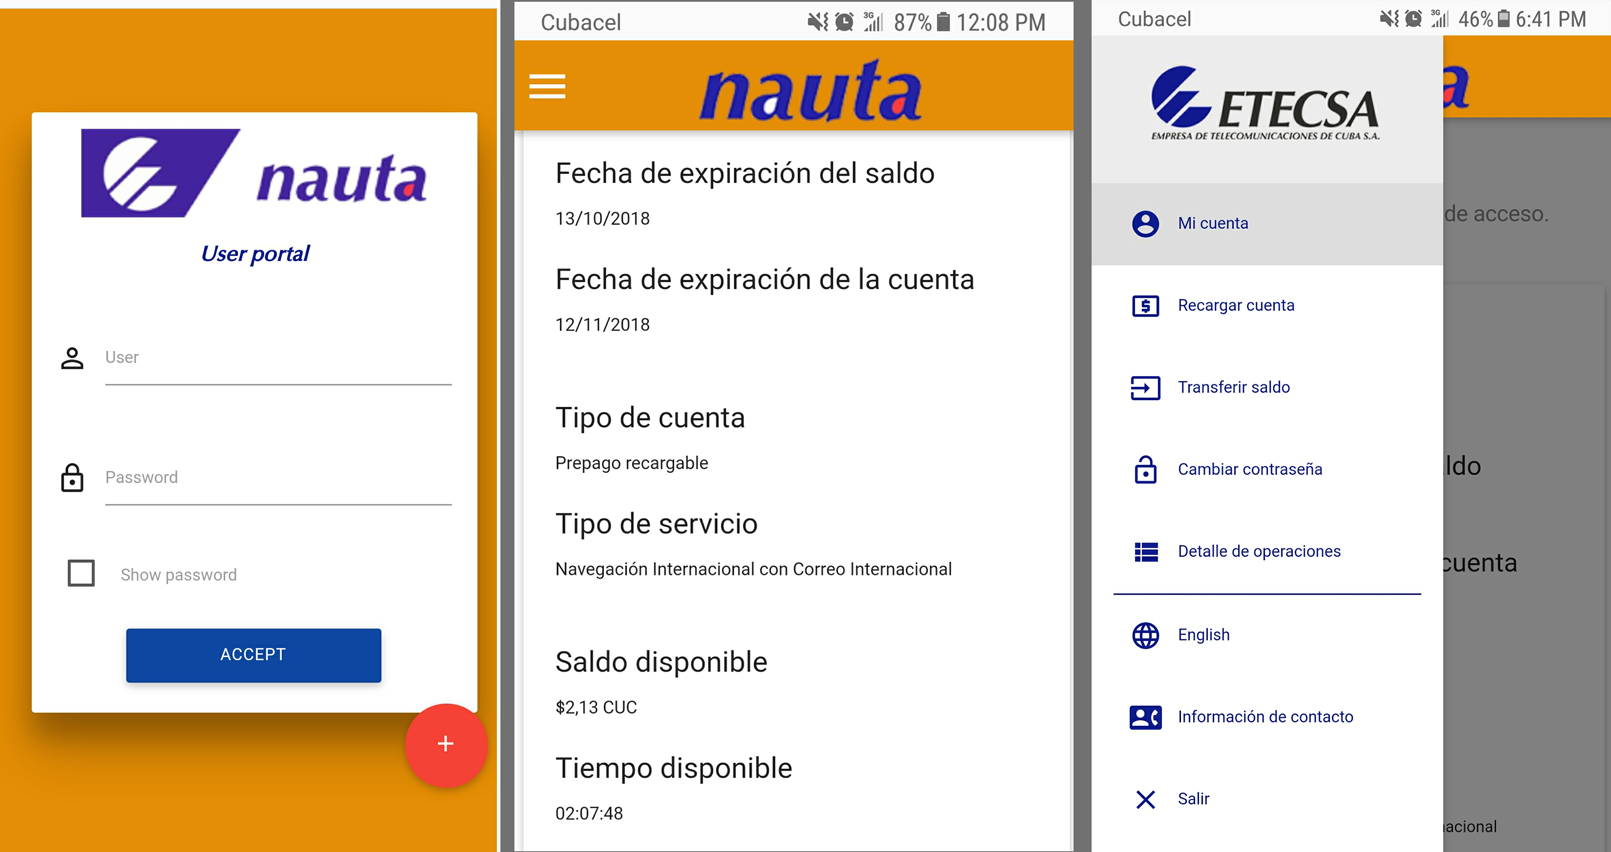
Vista del Portal de Usuario Nauta /Foto Fonoma Blog
Así que no basta con que usted desactive la señal inalámbrica de su dispositivo porque el ataque provoca que el dispositivo no logre finalizar su sesión con la plataforma, pues dicho intermediario queda consumiendo el resto del tiempo de su cuenta.
La mejor manera de estar protegidos ante este de tipo de ataque es validar, a través de terceras herramientas, si usted se encuentra conectado directamente a un dispositivo punto de acceso WIFI_ETECSA. Para ello recomendamos diferentes como la extranjera Fing y la nacional ETK promovida por la Comunidad Android de Cuba y recientemente galardonada como la app más popular según las votaciones de la plataforma EnTuMovil.

Empleo de ETK para la detección de un Ataque de Intermediario /Ilustración Firefoxmanía
Es importante tener en cuenta que siempre que usted pueda Cerrar Sesión en su cuenta haciendo uso del botón destinado a tales fines en el Portal de Autenticación, debe hacerlo. De esta forma, la solicitud de cierre de sesión causa efecto de inmediato. Esto le permite no recurrir al cierre por inactividad si usted desactiva sólo la señal inalámbrica de su dispositivo o simplemente se aleja de la zona WIFI.
La Empresa de Telecomunicaciones de Cuba ETECSA, por su parte, ha desplegado una campaña comunicacional bajo la etiqueta #NavegueSeguro. Además, anunció la posibilidad de que el usuario solicite el rastreo de su cuenta a través de una llamada gratuita al 118, tanto desde la red móvil como desde la red fija, en caso de recibir la notifiación de «Su cuenta no tiene servicio disponible», al ser utilizada por un tercero.
En cualquier caso, es muy importante que usted tome en cuenta todas estas precauciones y tenga claro cómo protegerse. Queda por ETECSA continuar fortaleciendo la infraestructura que soporta el servicio, logrando que éste sea más estable y seguro. Espere más publicaciones con consejos útiles que apuestan por la seguridad y salud de Internet, tal como se define en el Manifiesto de Mozilla.
¡Vea también!
Recomendaciones para conectarse de forma segura a WIFI_ETECSA (Android+iPhone+PC).


 ¡Feliz día de la #InternetSegura 2019!
 Recomendaciones para conectarse de forma segura a WIFI_ETECSA (Android+iPhone+PC).
 Invitamos a usar las redes sociales e Internet: #ConSentidoDigital.
 Cómo se hace? Aprendiendo a usar Nauta con Thunderbird


 Navidad prueba
 Dota
 Assasin Creed 2


5 Comentarios
Escribir Comentariobuenos dias pues te escribo de dia no c cuando valla usted a revisar este correo lo importante aki es que tengo dudas sobre la apk cubana etk muy buena de echo pero estoy viendo ke en esta ultima actualizacion el tiempo mio de conexioncamina mas rapido sera QUE ESTA ROBANDO SALDO EL ETK porke es 1 herramienta creada sobre la base y con permiso al portal nauta 1 saludos y ke tenga buen dia…..
Si tiene alguna duda más específica por favor la puede retroalimentar a través de aquí. Bajo ningún concepto la app ETK fue desarrollada con el objetivo de sustraer indebidamente tiempo de conexión. De hecho la razón por la que aconsejamos su uso es precisamente porque hemos comprobado que ésta ayuda entre otros aspectos, a conectarse de forma segura a redes WIFI_ETECSA. Puede obtener su versión más actualizada desde: https://jorgen.cubava.cu/2018/05/22/compartiendo-apk-etk-actualizacion-2-1-3/
Cualquier otra duda, no espere en entrar en contacto.
Saludos,
Andy.
estoy de acuerdo con lo de la denegacion pero en suanto a lo del certificado no porq si nos figamos la pagina de etecsa no es segura, no porq la esten hakiando sino porq no es un dominio de Internet ni nada por el estilo y cada disposotuivo q se conecta a la wifi se ve afectado por esta notificacion!!!
MIs saludos, quisiera saber si la apk Qvcall es tambien una buena herramienta para estas conexiones desde los telefonos celulares.
Según tengo entendido, si posee un módulo para la conexión WIFI_ETECSA pero no lo he probado por lo que no puedo garantizar su seguridad.
Un saludo y gracias por su comentario.