

Mozilla publica 14 boletines de seguridad
Tomdo de: https://unaaldia.hispasec.com/2013/12/mozilla-publica-14-boletines-de.html
Mozilla ha publicado 14 boletines de seguridad (del MFSA 2013-104 al MFSA 2013-117) que corrigen vulnerabilidades que afectan a su navegador web Firefox, al gestor de correo Thunderbird y la suite SeaMonkey.
Teniendo en cuenta el propio criterio de Mozilla cinco de los boletines tienen un nivel de gravedad «critico», tres de nivel «alto», tres de nivel «moderado» y finalmente otros tres de nivel «bajo». Con este boletín se resuelven más de 15 vulnerabilidades.
Aunque Mozilla no tiene un ciclo definido de actualizaciones, suele
publicar actualizaciones de seguridad prácticamente de forma mensual.
Aunque aún pueden salir boletines antes de fin de año, Mozilla ha
publicado 117 boletines este año, frente a las más de 110 del año anterior.
Los boletines críticos son:
- MFSA 2013-114: Boletín destinado a solucionar una vulnerabilidad en la que se puede producir una ejecución de código arbitraria debido a errores, que hacen uso de memoria liberada, en las funciones que manejan el movimiento del ratón.
- MFSA 2013-111: Este boletín soluciona una vulnerabilidad que puede permitir la ejecución de código arbitrario debido a una violación de segmento producida al insertar una lista ordenada en un documento.
- MFSA 2013-109: La actualización soluciona una vulnerabilidad
relacionada con la función ‘nsNodeUtils::LastRelease’ (Interfaz del
usuario para la edición de tablas) al producirse errores al usar memoria liberada, lo cual podría ser usado para provocar una denegación de servicio. - MFSA 2013-108: Boletín destinado a solucionar una vulnerabilidad en la función ‘nsEventListenerManager::HandleEventSubType’ (listener de eventos) al producirse errores al usar memoria liberada, lo cual podría ser usado para provocar una denegación de servicio.
- MFSA 2013-104: En este boletín se solucionan un par de
vulnerabilidades que pueden permitir la ejecución de código arbitraria debido a corrupciones de memoria producidas por múltiples errores.
El primero de los boletines de nivel alto (MFSA 2013-117) está destinado solucionar el problema creado por el uso de certificados no autorizados detectado recientemente para múltiples dominios de Google. Existen otras dos vulnerabilidades (MFSA 2013-116) de fuga de información relacionadas con el tratamiento de imágenes con formato jpeg, en la libería libjpeg y un problema (MFSA 2013-115) relacionado con «GetElementIC».
De nivel moderado, (MFSA 2013-113) un problema relacionado con la configuración de confianza para los certificados, (MFSA 2013-110) un desbordamiento en los algoritmos de búsqueda binaria en javaScript y un problema (MFSA 2013-105) en la notificación doorhanger.
Por último tres vulnerabilidades de gravedad baja, (MFSA 2013-105) una relacionada con una divulgación del contenido del portapapeles en sistemas Linux, (MFSA 2013-107) un problema con la aplicación de restricciones en «<iframe sandbox>» y por último (MFSA 2013-106) una vulnerabilidad de cross-site scripting relacionada con la información del conjunto de caracteres.
Las versiones de los productos de Mozilla que solucionan todas las
vulnerabilidades anteriormente expuestas son las siguientes: Firefox 26, Firefox ESR 24.2, Thunderbird 24.2 y Seamonkey 2.23.


Canal Nightly actualizado

Canal Nightly
Hace solo unos instantes acaba de ser actualizado el canal Nightly, para Linux y Windows, con las versiones 21.a01 del zorro de fuego. Quizás en la Universidad este sea un canal poco utilizado y ciertamente se debe en gran medida a que muchos piensan que son simplemente versiones inestables de Mozilla Firefox, pero hay mas, todas esas características que como usuario pides agreguen a tu navegador favorito, están en parte presentes aquí, vamos arriésgate mira de cerca lo que La Fundación se trae entre manos para mejorar la experiencia en la Web.
Exhorto a los desarrolladores de extensiones que utilicen estos canales también, pues si es cierto que existen sus fallos, probando aquí podrás encontrar esa característica que tanta falta te hace para que logres tu contribución.
Sobre about: licencias
Hola comunidad, la mayor parte del tiempo usamos las aplicaciones sin revisar con detenimiento las restricciones que imponen las licencias de las misma.
En el mundo del software libre a pesar de desarrollar software de código abierto y sin costo alguno (la mayor parte del tiempo) también existen las licencias, algunas más flexibles que otras y con muy pocas restricciones. Por dicímiles motivos es una muy mala manía comenzar a trastear un software cacharrearlo, cambiarlo y hasta mejorarlo sin saber bien las concecuencias que ello implica.
Pero por supuesto siempre hay un recurso que nos ayuda y esta vez viene de la mano de Firefox, se trata de una de las configuraciones de about, más específicamente about:license.
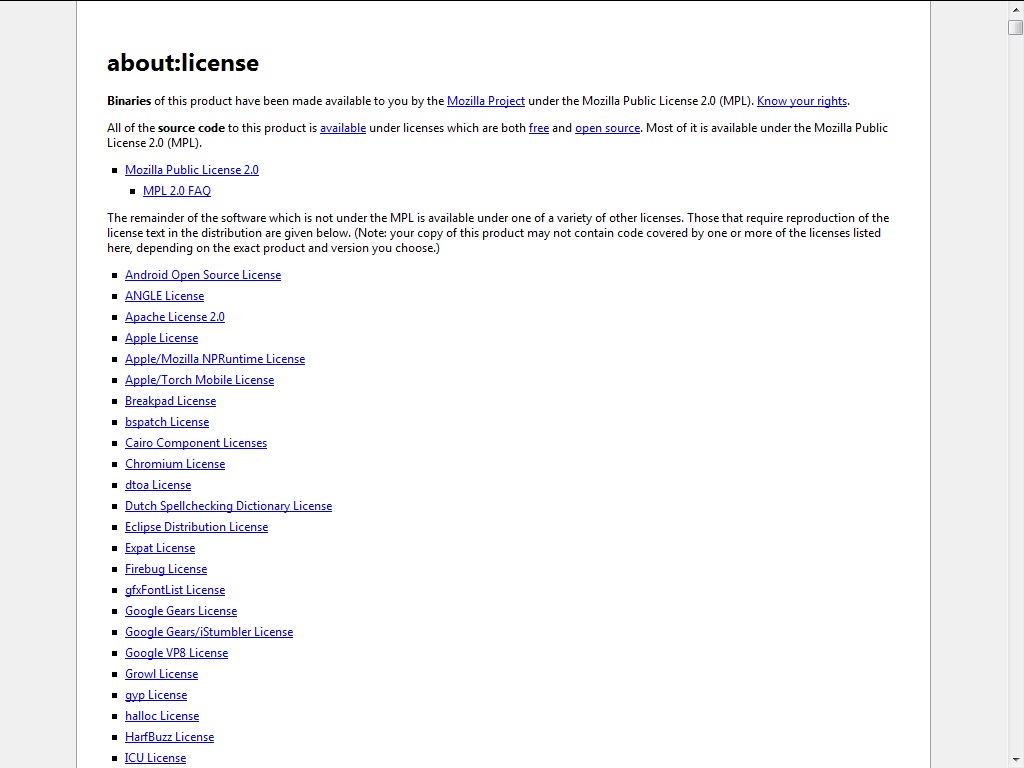
about:license
Allí podrán encontrar información sobre disímiles licencias y a modo general tener una idea sobre que podemos hacer o no con algunos software o directorios de los mismos.


 Navidad prueba
 Dota
 Assasin Creed 2


